Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat

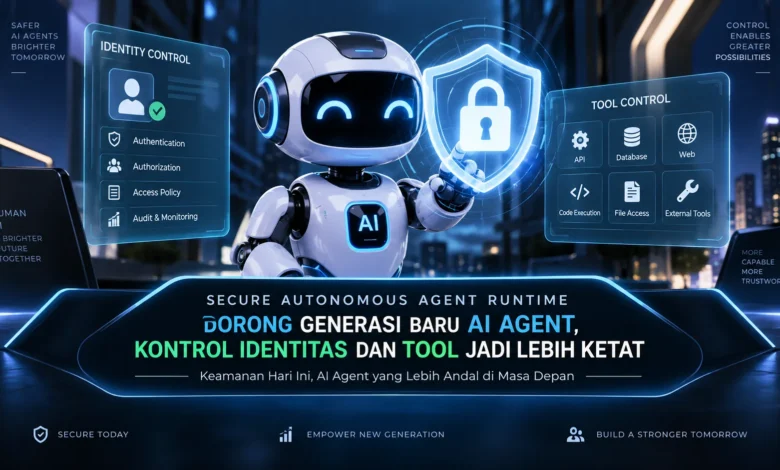
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
AI Agent Generasi Baru Membutuhkan Lingkungan Eksekusi Lebih Aman
Runtime terkontrol bagi agen otonom memiliki peran besar saat AI memperoleh lebih banyak kemampuan. Jika agen hanya menghasilkan jawaban, ruang risiko dapat lebih mudah dibatasi. Tantangannya meningkat ketika agen dapat menjalankan kode, mengakses data, serta berinteraksi dengan aplikasi.
Runtime yang aman dapat membatasi tindakan AI berdasarkan kebijakan yang sudah ditentukan. Mekanisme tersebut membuat kemandirian agen tetap dapat berjalan bersama pengendalian. Seiring kemajuan TEKNOLOGI kecerdasan buatan, runtime menjadi bagian utama untuk memastikan tindakan berlangsung sesuai aturan.
Setiap Agen Membutuhkan Identitas yang Jelas
Apabila sistem menggunakan sejumlah agen sekaligus, identitas menjadi bagian utama untuk mengatur hak setiap agen. Tiap agen yang aktif bisa diberikan identitas dan kredensial berdasarkan pekerjaannya, sehingga hak akses tidak harus dibagikan secara luas.
AI yang hanya menganalisis informasi misalnya tidak perlu memperoleh kemampuan menghapus file. Sementara agen yang menangani proses berbeda, permission dapat disesuaikan dengan kebutuhan aktual. Kontrol identitas tersebut dapat membantu mencegah pemberian izin berlebihan.
Permission Ketat Mengurangi Akses yang Tidak Diperlukan
Prinsip least privilege dapat menjadi pasangan penting bagi sistem identitas agen. Alih alih memberikan seluruh tool sejak awal, runtime dapat membuka tool berdasarkan kebutuhan pekerjaan.
Ketika agen hanya perlu melihat data tertentu, sistem dapat menghindari pemberian hak untuk mengubah atau menghapus data. Pada operasi dengan dampak lebih besar, runtime dapat menerapkan pemeriksaan kebijakan yang lebih ketat. Melalui mekanisme ini, kesalahan atau tindakan tidak sesuai dapat lebih mudah dibatasi.
Secure Runtime Membatasi Cara AI Menggunakan Tool
Integrasi tool membuat agen dapat melakukan tindakan langsung karena AI tidak lagi sekadar menghasilkan teks. Aplikasi, layanan jaringan, penyimpanan data, serta API dapat membuka banyak kemungkinan otomatisasi, tetapi sekaligus membutuhkan pengaturan akses lebih ketat.
Secure runtime dapat menentukan tool mana yang tersedia. Lapisan keamanan tersebut bisa menerapkan aturan sebelum suatu tindakan dijalankan. Melalui pengaturan ini, memiliki akses ke sebuah tool bukan berarti seluruh fungsi otomatis tersedia, sehingga aktivitas AI menjadi lebih terarah.
Aktivitas AI Agent Perlu Dicatat dan Dipantau
Keamanan runtime juga memerlukan pemantauan agar setiap tindakan penting bisa ditelusuri. Runtime dapat mencatat identitas agen yang melakukan tindakan, beserta hasil atau status aktivitas tersebut.
Jika muncul perilaku tidak biasa, catatan tersebut dapat membantu proses investigasi. Engineer serta pengelola sistem kemudian dapat memperbaiki kebijakan akses yang terlalu longgar. Pemantauan yang terstruktur membuat TEKNOLOGI AI Agent memiliki mekanisme evaluasi yang semakin matang.
Penutup
Secure Autonomous Agent Runtime menjadi fondasi penting bagi generasi baru AI Agent. Ketika agen memperoleh kemampuan menggunakan lebih banyak tool, kontrol identitas, permission, dan tool menjadi semakin penting. Identitas yang jelas, prinsip least privilege, kontrol tool, dan observability dapat membantu menjaga aktivitas agen tetap berada dalam kebijakan.
Untuk developer yang mengikuti perkembangan TEKNOLOGI, perubahan ini menunjukkan pentingnya melihat keamanan sebagai bagian dari desain agentic AI. Generasi AI Agent berikutnya akan dinilai bukan hanya dari kemampuan menjalankan workflow kompleks, tetapi juga dari seberapa baik identitas dan aksesnya dikendalikan. Developer dapat terus mengikuti perkembangan secure runtime agar mengetahui bagaimana keamanan berkembang bersama otonomi AI.